Powiadomienie dotyczące kampanii phishingowej ukierunkowanej na Hostico
Marka Hostico jest celem szerokiej kampanii phishingowej. Dowiedz się, jak zidentyfikować fałszywe wiadomości i jakie środki ochrony zalecamy.
W ciągu ostatnich dwóch dni marka Hostico stała się celem dużej kampanii phishingowej, w ramach której rozsyłane są fałszywe wiadomości e-mail wykorzystywane bezautoryzowanie tożsamości naszej firmy. Celem tych wiadomości jest wprowadzenie w błąd odbiorców i nakłonienie ich do odwiedzenia złośliwych stron internetowych, gdzie mogą zostać skompromitowane ich dane osobowe, informacje uwierzytelniające lub dane bankowe.
Pierwsze sygnały zostały odebrane w sobotę, 10 października 2026 roku, około godziny 13:00, gdy kilku odbiorców poinformowało nas o istnieniu podejrzanych e-maili, przedstawianych jako oficjalne komunikaty Hostico. W ciągu niedzieli, 11 października 2026 roku, aktywność oszustów znacznie wzrosła, identyfikując powtarzające się fale wiadomości wysyłanych do właścicieli domen .ro.
Jakie środki podjąłem do tej pory?
Niezwłocznie po otrzymaniu pierwszych zgłoszeń, rozpoczęliśmy niezbędne działania informujące użytkowników oraz ograniczające wpływ tej kampanii.
W pierwszym etapie opublikowaliśmy ostrzeżenia w sekcji powiadomień na stronie internetowej Hostico, a także na naszych oficjalnych kanałach mediów społecznościowych, aby zwrócić uwagę na krążące wiadomości oszukańcze.
Równolegle przesłano powiadomienia o nadużyciach do podmiotów odpowiedzialnych za zarządzanie domenami zaangażowanymi w atak. Zgłoszenia te dotyczyły zarówno domeny związanej z adresami używanymi do wysyłania wiadomości, jak i domeny wykorzystywanej do przekierowywania odbiorców na złośliwe strony.
Mając na uwadze intensyfikację kampanii w trakcie dnia w niedzielę, 11 października 2026 roku, zdecydowaliśmy o rozszerzeniu środków informacyjnych. W związku z tym, wysłaliśmy powiadomienie za pośrednictwem newslettera do wszystkich klientów Hostico, a obecna informacja została również opublikowana na naszym blogu, aby mogła być konsultowana przez każdą osobę, która otrzymuje taką wiadomość.
Jak można zidentyfikować wiadomości oszukańcze?
Atakujący próbują stworzyć wrażenie, że wiadomości pochodzą od Hostico, wykorzystując nazwę firmy oraz elementy, które mogą sugerować legalną komunikację. Takie próby mogą przywoływać problemy związane z usługami, domenami, fakturami lub bezpieczeństwem konta, aby skłonić odbiorców do działania bez sprawdzania autentyczności prośby.
Istotnym elementem są linki zawarte w tych wiadomościach. Kierują one użytkowników na strony internetowe, które naśladują legalne strony, w celu zebrania wprowadzonych informacji, w tym haseł lub danych kart bankowych.
Aby ułatwić identyfikację tych prób oszustwa, przedstawiamy poniżej przykład wiadomości przesłanej w ramach bieżącej kampanii. Ilustruje ona sposób, w jaki napastnicy próbują wykorzystać tożsamość Hostico, aby nadać wiarygodność prośbom i nakłonić odbiorców do kliknięcia w zewnętrzne linki.
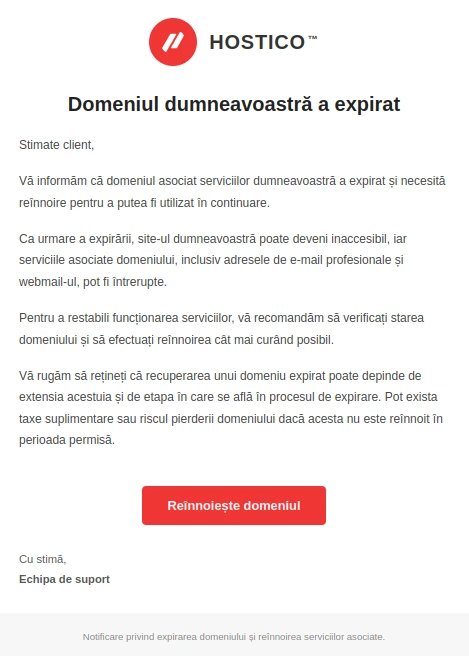
Informujemy, że przedstawiony przykład niekoniecznie reprezentuje jedyną wersję komunikatów znajdujących się w obiegu, jest to wariant, który został zidentyfikowany w danym momencie. Treść, adresy nadawców i użyte linki mogą być zmieniane w trakcie kampanii, dlatego zalecamy, aby nie polegać wyłącznie na podobieństwie do ilustrowanej wiadomości.
Do tego momentu, wśród zidentyfikowanych adresów w dystrybucji wiadomości oszukańczych znajdują się:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Ważne: Te dwa adresy e-mail nie są koniecznie jedynymi używanymi . Atakujący mogą wykorzystać także inne adresy e-mail lub domeny do kontynuacji kampanii. Z tego powodu zalecamy sprawdzanie każdego podejrzanego wiadomości, niezależnie od adresu lub nazwy nadawcy, która jest wyświetlana.
Informujemy, że te wiadomości nie są wysyłane przez Hostico i nie stanowią oficjalnej korespondencji naszej firmy.
Jak sprawdzić, czy wiadomość pochodzi od Hostico?
Oficjalne komunikaty dotyczące zamówionych usług są przesyłane na adresy e-mail związane z kontami klientów lub autoryzowanymi podmiotami. Wśród oficjalnych adresów używanych przez Hostico znajdują się:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Weryfikacja adresu nadawcy stanowi pierwszy krok, jednak nie powinna być jedynym kryterium branym pod uwagę, ponieważ niektóre oszukańcze wiadomości mogą fałszować nawet informacje wyświetlane w polu nadawcy.
W przypadku gdy otrzymasz wiadomość, która prosi o dokonanie płatności, zaktualizowanie danych logowania lub potwierdzenie danych osobowych, zalecamy, aby bezpośrednio przejść na stronę hostico.ro, wpisując ręcznie adres w przeglądarce, bez korzystania z linków w podejrzanej wiadomości.
Faktury i stan płatności można sprawdzić w strefie klienta Hostico, w sekcji Finansowe. Każda operacja płatności powinna być dokonywana wyłącznie za pośrednictwem oficjalnych kanałów i procesora płatności używanego przez Hostico.
Co należy zrobić, jeśli kliknęłeś podejrzany link?
Jeśli otrzymałeś jedną z tych wiadomości, samo otrzymanie e-maila nie oznacza, że Twoje informacje zostały skompromitowane. Ważne jest jednak, aby nie klikać w linki i nie podawać danych za pośrednictwem wskazanych stron.
W przypadku, gdy już uzyskałeś dostęp do fałszywego linku lub wpisałeś informacje na podejrzanej stronie, zalecamy podjęcie następujących działań w zależności od ujawnionych danych:
- Zmień hasło konta Hostico. Jeśli wprowadziłeś dane logowania na podejrzanej stronie, natychmiast przeprowadź resetowanie hasła konta klienta. Jeśli to samo hasło jest używane również w innych usługach, zmień je również w tych usługach.
- Włącz uwierzytelnianie dwuetapowe (2FA). Ta funkcjonalność zapewnia dodatkowy poziom ochrony przed nieautoryzowanym dostępem. Możesz zapoznać się z dokumentacją dotyczącą włączania uwierzytelniania dwuetapowego.
- Skontaktuj się niezwłocznie z bankiem wydającym kartę. Jeśli podałeś dane bankowe lub informacje o karcie, poproś o ocenę sytuacji i, jeśli to konieczne, o zablokowanie lub wymianę karty w celu zapobieżenia nieautoryzowanym transakcjom.
- Sprawdź aktywność kont. Obserwuj wszelkie nietypowe logowania, niezamówione zmiany oraz transakcje, których nie rozpoznajesz.
- Sprawdź bezpieczeństwo urządzenia. Jeśli pobrałeś lub uruchomiłeś pliki pochodzące z podejrzanych wiadomości, wykonaj skanowanie za pomocą aktualnego rozwiązania zabezpieczającego.
Kampanie phishing mogą szybko ewoluować, zarówno poprzez zmianę adresów nadawców, jak i poprzez wykorzystanie nowych domen lub wariantów wiadomości. Dlatego identyfikacja fałszywego adresu nie gwarantuje, że późniejsze próby będą używać tego samego źródła.
Zachęcamy do ostrożnego traktowania wszelkiej niezamówionej komunikacji, która prosi o pilne dokonanie płatności, uwierzytelnienie lub podanie informacji poufnych. W przypadku wątpliwości zawsze lepsze jest bezpośrednie sprawdzenie przez oficjalne kanały niż klikanie w linki w podejrzanych wiadomościach.
W przypadku pytań, weryfikacji autentyczności niektórych wiadomości lub zgłaszania prób phishingu, które wykorzystują tożsamość Hostico, można się z nami skontaktować pod adresem office@hostico.com lub za pośrednictwem oficjalnej strony kontaktowej.
Dziękujemy wszystkim, którzy zgłosili te próby. Przesłane informacje pozwoliły nam zareagować już od pierwszych zidentyfikowanych wiadomości i poinformować w krótkim czasie jak największą liczbę użytkowników.

